

يحمي الأمن السيبراني المعلومات والأنظمة والخدمات الرقمية التي يعتمد عليها العمل. وتبدأ الإدارة العملية له بربط القرارات الأمنية بالخدمات التي يجب استمرارها، والبيانات التي تحتاج إلى حماية، والأشخاص المخولين بالتصرف. يقدم هذا المقال مسارًا إداريًا للشركات في الإمارات، مع مثال افتراضي يوضح التطبيق، ولا يمثل دليلًا للإعدادات التقنية أو تقييمًا قانونيًا للامتثال أو ضمانًا لمنع جميع الحوادث.
ابدأ بالخدمة التي يعتمد عليها العمل
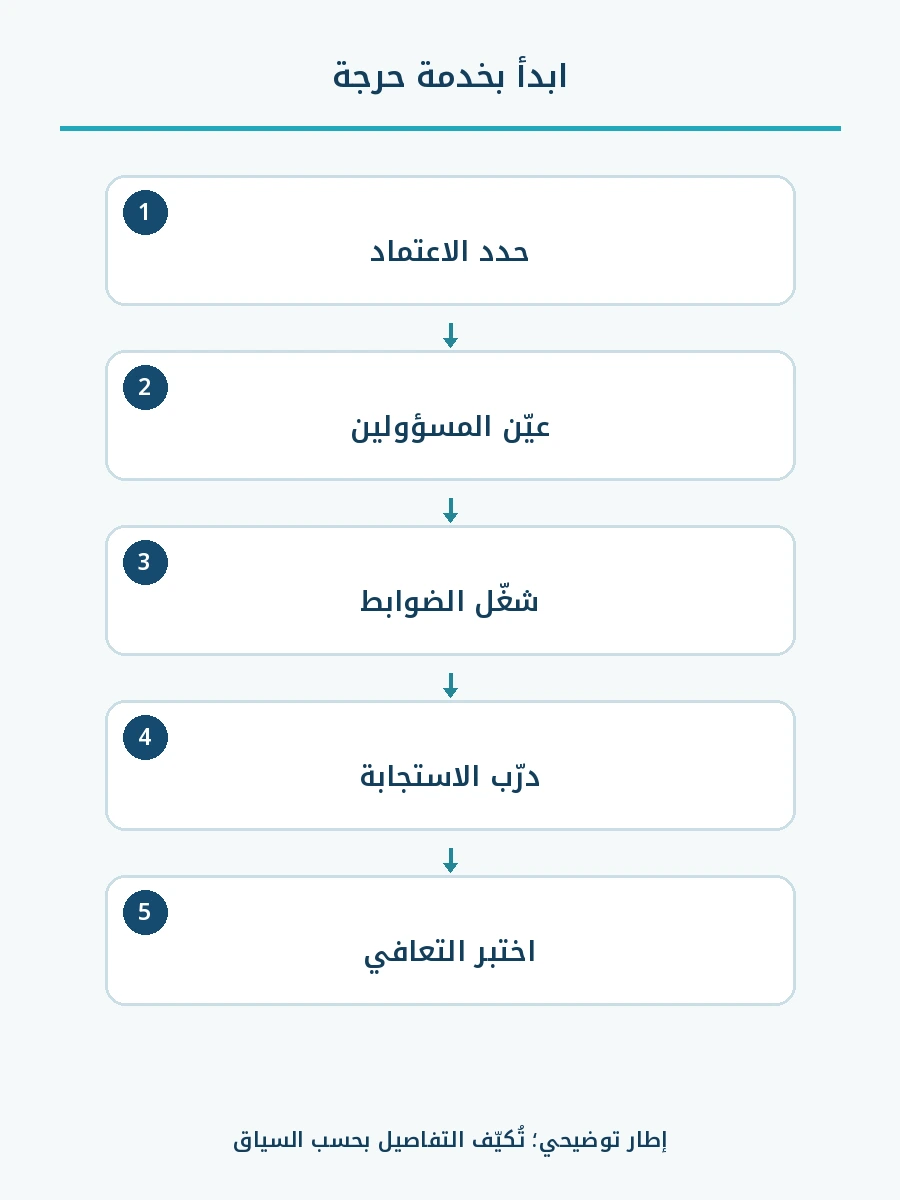
اختر خدمة يؤثر توقفها في العملاء أو الموظفين، ثم حدد المعلومات والتطبيقات والأجهزة والموردين والأشخاص اللازمين لتقديمها. الهدف فهم الاعتماد الفعلي، لا إعداد قائمة طويلة لا يتابعها أحد. عيّن مسؤولًا يستطيع شرح أثر فقدان الخدمة بلغة تشغيلية، وما القرارات التي تحتاج الإدارة إلى اتخاذها بشأن استمرارها.
لنفترض وجود شركة توزيع تستقبل الطلبات بالبريد الإلكتروني، وتسجلها في تطبيق سحابي، وترسل تعليمات التسليم إلى مزود خدمات لوجستية. ينبغي أن تشمل المناقشة الأمنية حساب البريد وسجلات الطلبات وصلاحيات التكامل وتسليم المعلومات للمورد. أما الاكتفاء بفحص حواسيب المكتب فيترك أجزاء مهمة من الخدمة خارج نطاق النظر.
اسأل عما يحدث إذا تعذر الوصول إلى المعلومات، أو تغيرت دون تصريح، أو وصلت إلى شخص غير مخول. هذه مشكلات مختلفة، وقد تحتاج إلى ضوابط مختلفة. صف العواقب بصورة عملية، مثل تأخر الإرسال أو إرسال تعليمات خاطئة، بدل وصف جميع المخاطر بأنها مرتفعة دون شرح أثرها أو سبب ترتيب أولويتها.
حدد المسؤولية قبل شراء الأدوات
ينظم إطار الأمن السيبراني (Cybersecurity Framework) الصادر عن NIST بإصداره 2.0 النتائج ضمن ست وظائف: الحوكمة والتحديد والحماية والكشف والاستجابة والتعافي. يوفر ذلك هيكلًا مفيدًا لمناقشة المسؤوليات داخل المؤسسة. لكنه ليس قائمة منتجات موحدة، ولا بديلًا للالتزامات المنطبقة، ولا دليلًا مستقلًا على أن المؤسسة أصبحت آمنة.
حدد من يقبل المخاطرة، ومن يشغّل الضابط، ومن يتحقق من فعاليته. قد يجمع شخص واحد عدة أدوار في مؤسسة صغيرة، لكن القرارات نفسها يجب أن تبقى واضحة. ويمكن لمزود خارجي تنفيذ أعمال متفق عليها، دون أن يلغي ذلك مسؤولية الإدارة عن فهم نطاق الخدمة والحدود التي لا يشملها العقد.
في مثال شركة التوزيع، يحدد مدير العمليات أثر تعطل الإرسال، ويشرح المزود التقني خيارات التعافي المتاحة، ثم تعتمد الإدارة المنهج والموارد. لا يحسم أمر شراء أداة أمنية هذه القرارات تلقائيًا، ولا يحدد وحده من يستجيب خارج ساعات العمل أو من يملك صلاحية اتخاذ قرار يؤثر في العملاء.
اجعل صلاحيات الحسابات قابلة للمراجعة
استخدم حسابات فردية حيثما كان ذلك عمليًا، حتى يمكن ربط الصلاحيات والإجراءات بالشخص المناسب. حدد الوصول وفق العمل المطلوب، وراجع التغييرات عند انضمام الموظف أو انتقاله أو مغادرته. وأدرج حسابات الموظفين المؤقتين والموردين في العملية نفسها، بدل بقائها استثناءات غير واضحة في سجلات الوصول والمراجعة.
تساعد كلمات المرور القوية والفريدة والمصادقة متعددة العوامل (Multifactor Authentication) على حماية الحسابات. اتبع الإرشادات الحالية لمزود الخدمة والجهات الأمنية المختصة عند اختيار الوسائل وإعدادها. سجل الاستثناءات وحدد مسؤولًا لمعالجتها؛ فلا يتحول حساب غير محمي إلى وضع دائم لمجرد أنه لم يمنع العمل حتى الآن.
في المثال الافتراضي، قد لا يحتاج معدّ الطلب إلى صلاحية تغيير بيانات الدفع أو إدارة جميع المستخدمين. راجع عينة من الصلاحيات الفعلية مقابل الأدوار المعتمدة. يكشف هذا الفحص مدى تطبيق السياسة في النظام، دون افتراض أن وجود وثيقة مكتوبة يثبت تنفيذها أو أن جميع التغييرات السابقة مرت بمراجعة مناسبة.
أظهر أعمال الصيانة ومسار الإبلاغ
حدد مسؤولية تحديث البرمجيات والإصدارات المدعومة والأجهزة التي تحتاج إلى معالجة خاصة. على الفريق التقني تقييم متطلبات التطبيق والتوافق، بينما تحتاج الإدارة إلى رؤية واضحة للأعمال المتأخرة والاستثناءات المقبولة. لا تكفي عبارة عامة بأن التحديثات تلقائية عندما تكون أنظمة مهمة مستبعدة ولا يعرف أحد من يتابعها.
علّم الموظفين كيف يبلغون عن رسالة مشبوهة أو نشاط غير معتاد في الحساب عبر قناة معروفة. يتناول دليل NIST للشركات الصغيرة توعية الموظفين والإبلاغ؛ ويجب أن يوضح إجراء المؤسسة إلى أين يذهب البلاغ ومن يستجيب. شجع الإبلاغ المبكر بدل خلق بيئة يخفي فيها الموظف نقرة غير مقصودة خوفًا من اللوم.
في شركة التوزيع الافتراضية، تحتاج رسالة تطلب تغيير تعليمات دفع المورد إلى مسار تحقق معتمد. ينبغي أن يعرف الموظف الإجراء وجهة الاتصال المخولة، بدل الارتجال تحت ضغط الاستعجال. تحقق عبر جهة اتصال معروفة مسبقًا وقناة مستقلة عن الرسالة، ولا تعتمد على رقم أو رابط ورد فيها وحده. هذا مثال على ضبط إجراء تشغيلي، وليس ادعاءً بأن كل رسالة مشبوهة لها السبب التقني نفسه أو تستدعي الاستجابة نفسها.
جهز استجابة يستطيع الناس استخدامها
اكتب خطة مختصرة تتضمن الأدوار وجهات التصعيد وصلاحيات القرار، وحدد كيف يتواصل الفريق إذا تعطل البريد أو نظام التعاون المعتاد. اجعل معلومات الاتصال الأساسية متاحة بما يتفق مع الخطة، مع حمايتها من التوزيع غير الضروري. فوجود الخطة داخل نظام متوقف قد يجعلها غير متاحة وقت الحاجة إليها.
نفذ تمرينًا نقاشيًا قبل الاعتماد على الخطة. اعرض موقفًا افتراضيًا يتعطل فيه تطبيق الطلبات بالتزامن مع الإبلاغ عن نشاط غير معتاد. اسأل من يقيم الحالة، ومن يصرح بتغيير التشغيل، ومن يتواصل مع الموظفين والعملاء. سجل نقاط الغموض بدل اعتبار سرعة الإجابة دليلًا على الجاهزية أو على وضوح المسؤولية.
لا ينبغي أن يدفع التمرين الموظفين إلى تحقيق يتجاوز خبرتهم أو إلى تغييرات قد تتلف أدلة مفيدة. تتولى الجهة المخولة قرارات الاحتواء التقني والتعافي. وعلى الإدارة ضمان إمكانية الاستعانة بالخبرة المناسبة وتسجيل القرارات أثناء تطور الموقف، مع الفصل بين المعلومات المؤكدة والافتراضات التي ما زالت تحتاج إلى فحص.
اختبر التعافي وفق احتياجات التشغيل
لا يساوي سجل النسخ الاحتياطي إثبات القدرة على استئناف العمل. خطط لاختبارات استعادة مصرح بها مع المسؤول التقني، وافحص قابلية استخدام المعلومات المستعادة. اتفق على الأدلة المطلوبة وكيفية تنفيذ الاختبار دون تعطيل التشغيل المعتاد أو كشف بيانات حساسة، وحدد مسبقًا من يراجع النتيجة ويعتمد الإجراءات التصحيحية.
في مثال شركة التوزيع، لا تمثل استعادة ملف نهاية الاختبار. يحتاج الموظفون أيضًا إلى معرفة الطلبات التي أُرسلت فعلًا، والتعليمات التي وصلت للمورد، وكيفية منع معالجة الطلب مرتين. لذلك يشارك مسؤول التشغيل؛ فقد تنجح الاستعادة تقنيًا وتبقى مشكلة عملية تؤثر في دقة التسليم أو التعامل مع العميل.
مثال افتراضي: تعتمد الإدارة استئناف معالجة الطلبات خلال 4 ساعات من توقف الخدمة، مع التحقق من سلامة السجلات ومنع تكرار الإرسال. هذا هدف داخلي للمثال، وليس حدًا إلزاميًا أو معيارًا عامًا. أظهر اختبار مصرح به استعادة التطبيق خلال 3 ساعات، لكن مطابقة الطلبات والتحقق من التعليمات احتاجا 3 ساعات إضافية. إذن أصبح التشغيل جاهزًا بعد 6 ساعات، وتجاوز المستهدف بساعتين؛ فلا يصح إعلان نجاح التعافي اعتمادًا على عودة التطبيق وحدها.
يسجل مسؤول العمليات سبب التأخر وأثره، ويحدد مع المسؤول التقني إجراءً وموعدًا للتصحيح. قد يكون الإجراء تحسين سجل الطلبات المرسلة أو توضيح مسؤولية المطابقة. ثم يعاد اختبار السيناريو وفق معايير القبول نفسها. لا يُغلق الإجراء بمجرد تحديث الوثيقة؛ يلزم دليل على أن الفريق استطاع استئناف العمل بدقة ضمن الهدف المعتمد، أو قرار إداري موثق بمعالجة الفجوة المتبقية. وافحص حداثة البيانات المستعادة أيضًا؛ فالاستعادة السريعة لبيانات قديمة لا تعني استعادة الخدمة المطلوبة.
| مجال المراجعة | سؤال الإدارة | الدليل المطلوب |
|---|---|---|
| الوصول | هل الصلاحيات مناسبة؟ | أدوار معتمدة وعينة مفحوصة |
| الصيانة | من يتابع الاستثناءات؟ | سجل محدث للاستثناءات والإجراءات |
| الاستجابة | هل يمكن الوصول إلى صاحب القرار؟ | نتائج تمرين وتصحيح بيانات الاتصال |
| التعافي | هل يمكن استئناف الخدمة بدقة؟ | نتيجة اختبار وتسوية تشغيلية |
راجع الموردين والالتزامات والتقدم
وضح ما يحميه المورد، وما يبقى ضمن مسؤوليتك، وكيف يبلغ عن الحوادث أو تعطل الخدمة. تحقق من طريقة الحصول على البيانات وإنهاء العلاقة. ينبغي أن تتفق بنود العقد وتصميم الخدمة والممارسة اليومية؛ فالافتراضات التي لم يتفق عليها الطرفان تترك أعمالًا مهمة دون مالك واضح، حتى عندما يبدو نطاق الخدمة شاملًا.
بالنسبة إلى الأعمال في الإمارات، حدد المتطلبات القانونية والتنظيمية والتعاقدية المنطبقة على الكيان والقطاع والبيانات والنشاط، واطلب من المختص التحقق من انطباقها وحداثتها. لا يحدد هذا المقال مهلة إبلاغ موحدة لجميع المؤسسات، ولا يدعي أن تطبيق إطار واحد يحقق كل الالتزامات أو يغني عن مراجعة المتطلبات الخاصة بالنشاط.
تابع التقدم من خلال إجراءات واضحة: الضعف وأثره والاستجابة المتفق عليها ومسؤول التنفيذ ودليل الإتمام. يوفر مقال إدارة تقنية المعلومات سياقًا مكملًا. ابدأ بخدمة حرجة وتحسين اختُبر عمليًا، ثم وسّع المنهج وفق ما تتعلمه المؤسسة عن اعتمادها الفعلي وفجوات ضوابطها، بدل قياس النجاح بعدد الأدوات المشتراة وحده.
تساعد خدمة إدارة المخاطر على ربط الإجراءات السيبرانية بمسؤوليات المخاطر الأوسع في المؤسسة.